NaniClub
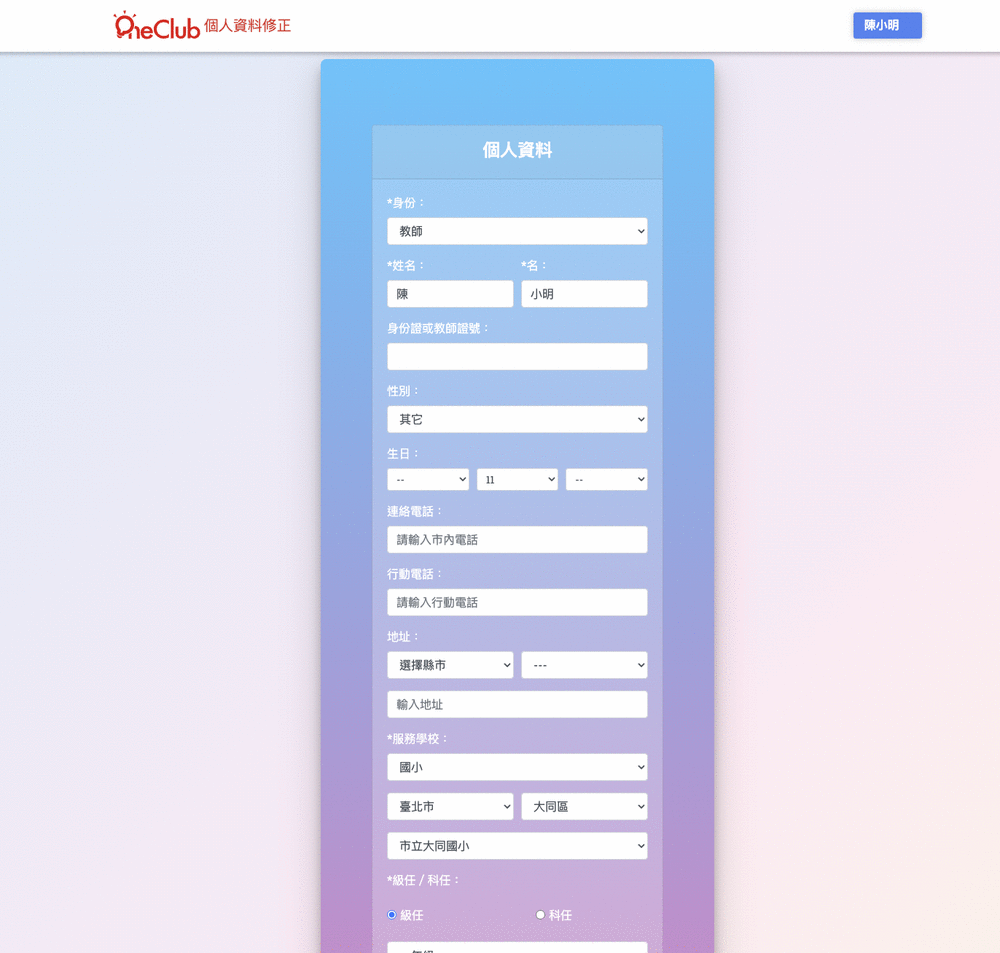
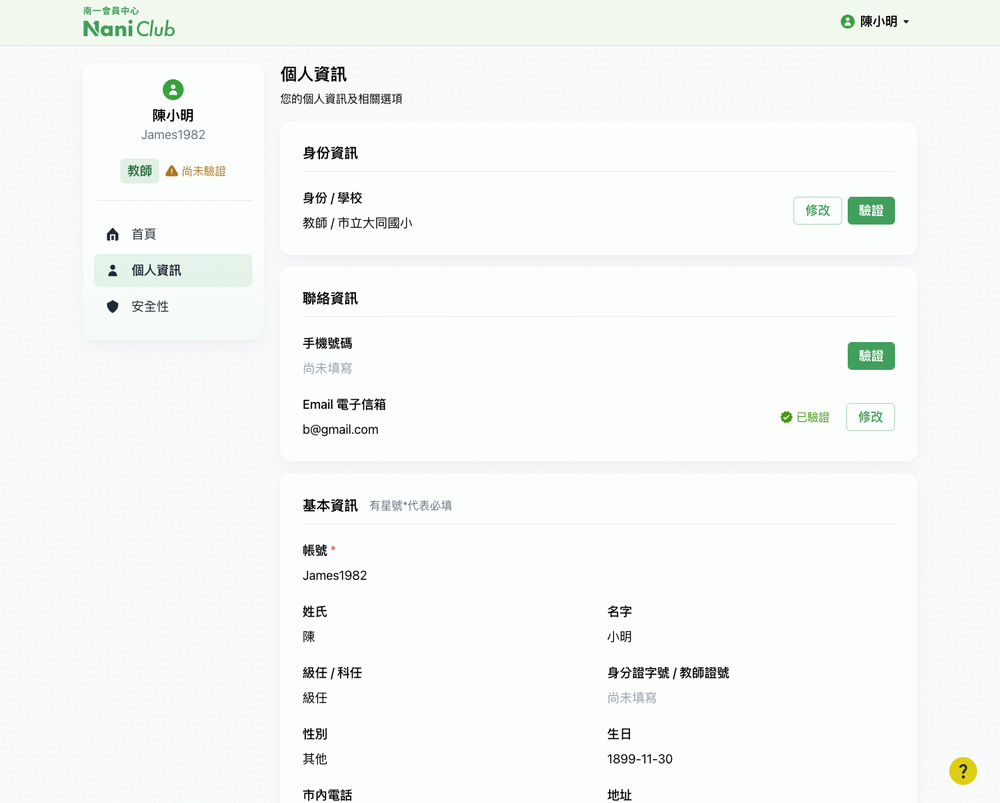
從與子公司共用的舊系統獨立出來,重新梳理老師、學生、家長與補教老師的身份權限, 並重新設計註冊登入、教師身份驗證與帳號安全機制。
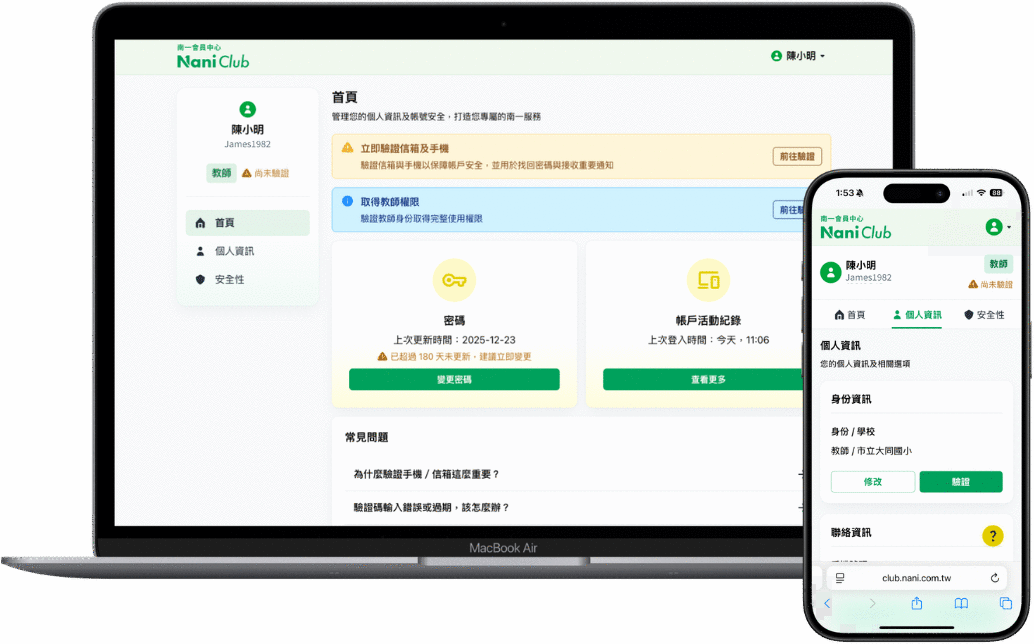
公司長期與子公司共用會員系統,帳號、權限及資安綁在一起。
老師、學生、家長及補教老師等身份權限驗證混雜。
各產品各自登入,帳號無法互通。
建立獨立會員系統,帳號與資料自主管理。
重新設計角色權限與教師身份驗證流程。
各產品統一接入 NaniClub 登入與第三方登入。
前後對比概覽
| 項目 | 共用舊會員系統 | NaniClub |
|---|---|---|
| 角色權限 | 身份混雜,權限無法獨立規劃 | 老師/學生/家長/補教老師四種角色分流 |
| 教師身份驗證 | 無明確流程 | 內部資料自動比對 + 人工審核雙路徑 |
| 跨產品登入 | 各產品各自登入 | 統一接入 NaniClub 單一登入 |
| 帳號安全 | 僅基本密碼管理 | 新增手機/Email 驗證、帳號活動紀錄、全裝置登出、密碼更新提醒 |
設計核心 01
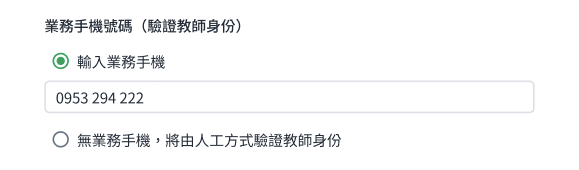
輸入業務手機
一開始就把兩條路都攤開欄位下方直接放「無業務手機」的選項,沒有業務手機的老師不必先失敗一次,才知道還有別的做法。
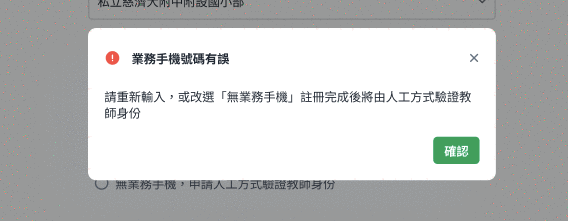
號碼有誤時的提示
錯誤訊息要帶著解法不只說號碼有誤,而是接著寫「請重新輸入,或改選『無業務手機』」——把下一步寫進提示裡,老師不會卡在原地。
設計核心 02
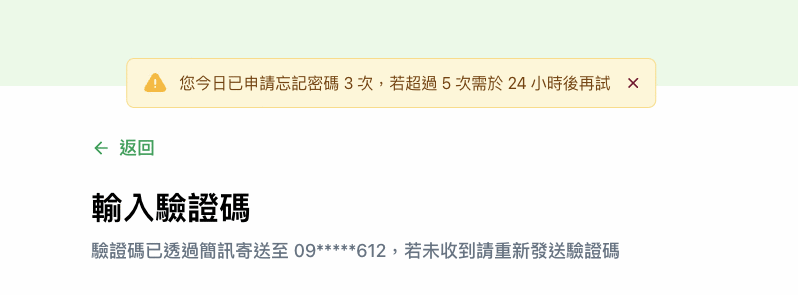
機制 A | 驗證碼節流
次數用完之前就先說提示直接寫出「今日已申請 3 次,若超過 5 次需於 24 小時後再試」,使用者按下去之前就知道還剩多少額度。
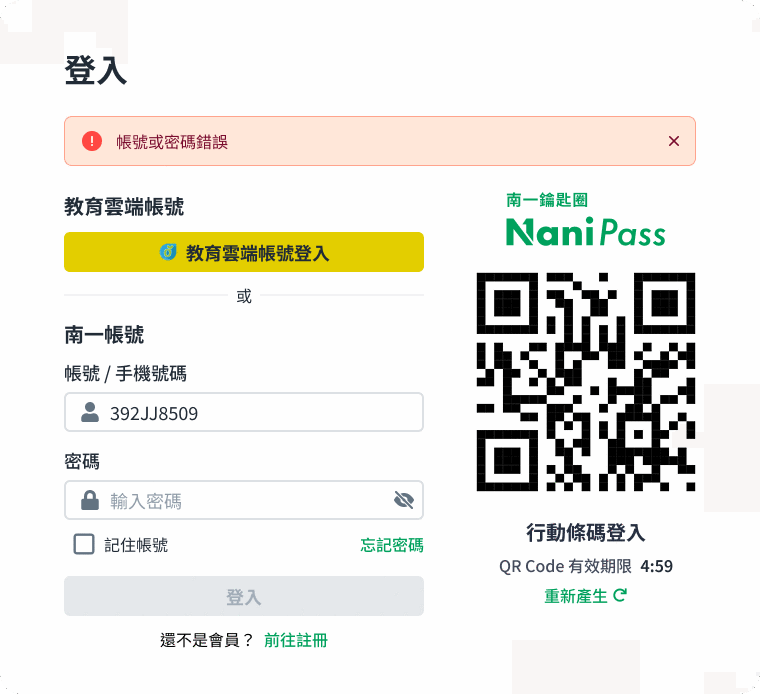
機制 B | 不洩漏帳號是否存在
錯誤訊息只說「帳號或密碼錯誤」不寫「查無此帳號」——帳號不存在與密碼打錯回覆完全一致,攻擊者無法逐一測出哪些帳號真的存在。
設計核心 03
把 SSO 架構變成使用者看得見的資訊「登入路徑」讓老師知道自己是從哪個產品進來的——這是跨產品單一登入唯一在介面上留下痕跡的地方。